금융회사 개인정보 유출이 잇따르자 금융위원회가 10월 6일 소비자경보 2026-26호(등급 '주의')를 내고 2차 피해를 경고했습니다. 유출된 정보를 손에 쥔 사기범이 소득과 대출 상황까지 짚으며 접근할 수 있다는 내용입니다. 10월 6일부터 1개월간 '2차 피해 특별대응기간'이 운영 중이며 필요하면 연장할 수 있습니다.
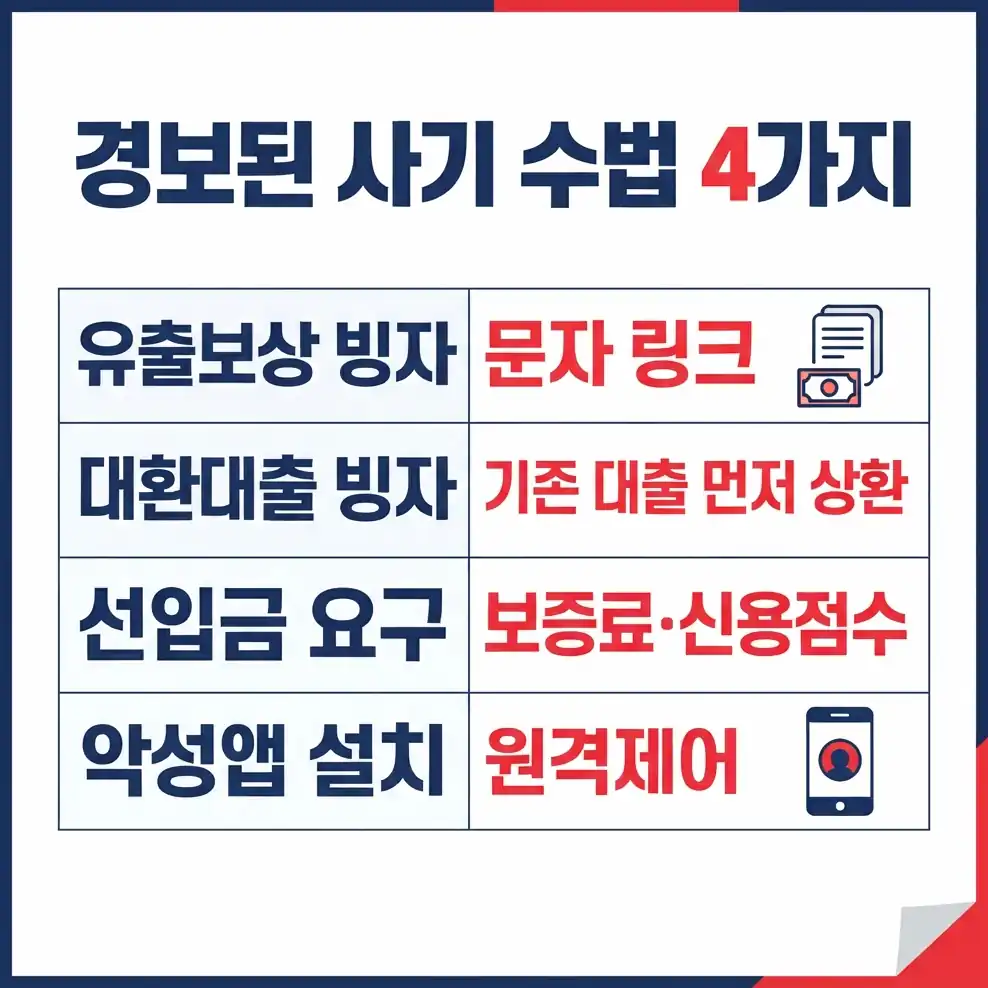
개인정보 유출 보이스피싱 대처 전에 알아둘 경보된 수법 4가지
| 수법 | 이렇게 접근합니다 |
|---|---|
| 유출보상 빙자 | 유출 피해 고객에게 금리우대·특별대출이나 피해보상을 안내한다며 문자 속 URL 클릭과 상담을 유도 |
| 대환대출 빙자 | 기존 대출을 먼저 상환해야 한다며 사기범 계좌로 이체하게 함 |
| 선입금 요구 | 신용점수 상향, 거래실적, 보증료 명목으로 먼저 돈을 보내게 함 |
| 악성앱 설치 | 대출 신청서나 보안 점검을 이유로 원격제어앱 등을 설치하게 함 |
금융회사나 금감원 직원을 사칭해 "유출 피해로부터 자산을 보호해야 한다"며 특정 계좌로 옮기라고 하는 수법도 경보에 포함됐습니다.
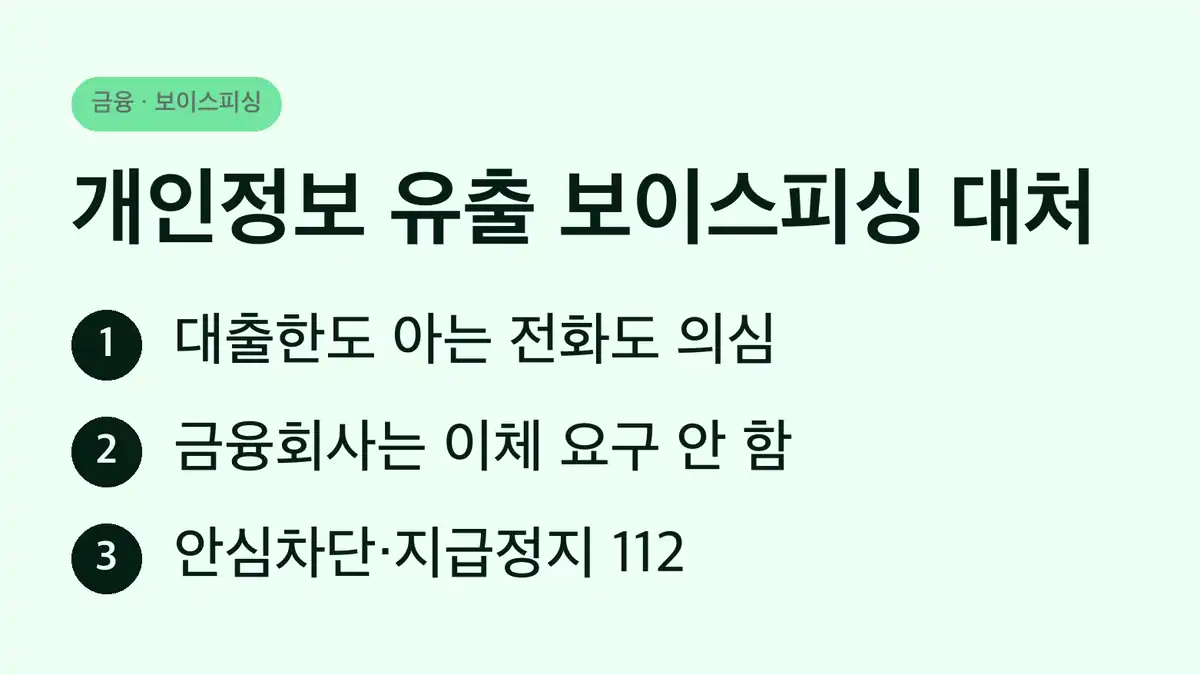
금융당국과 금융회사는 이런 요구를 하지 않습니다
- 전화나 문자로 비밀번호·인증번호를 요구하지 않습니다.
- 피해보상이나 계좌 보호를 이유로 자금 이체를 요구하지 않습니다.
- 대출 과정에서 선입금을 요구하거나 앱 설치를 요구하지 않습니다.
- 유출 안내나 피해보상을 이유로 URL을 보내지 않습니다.
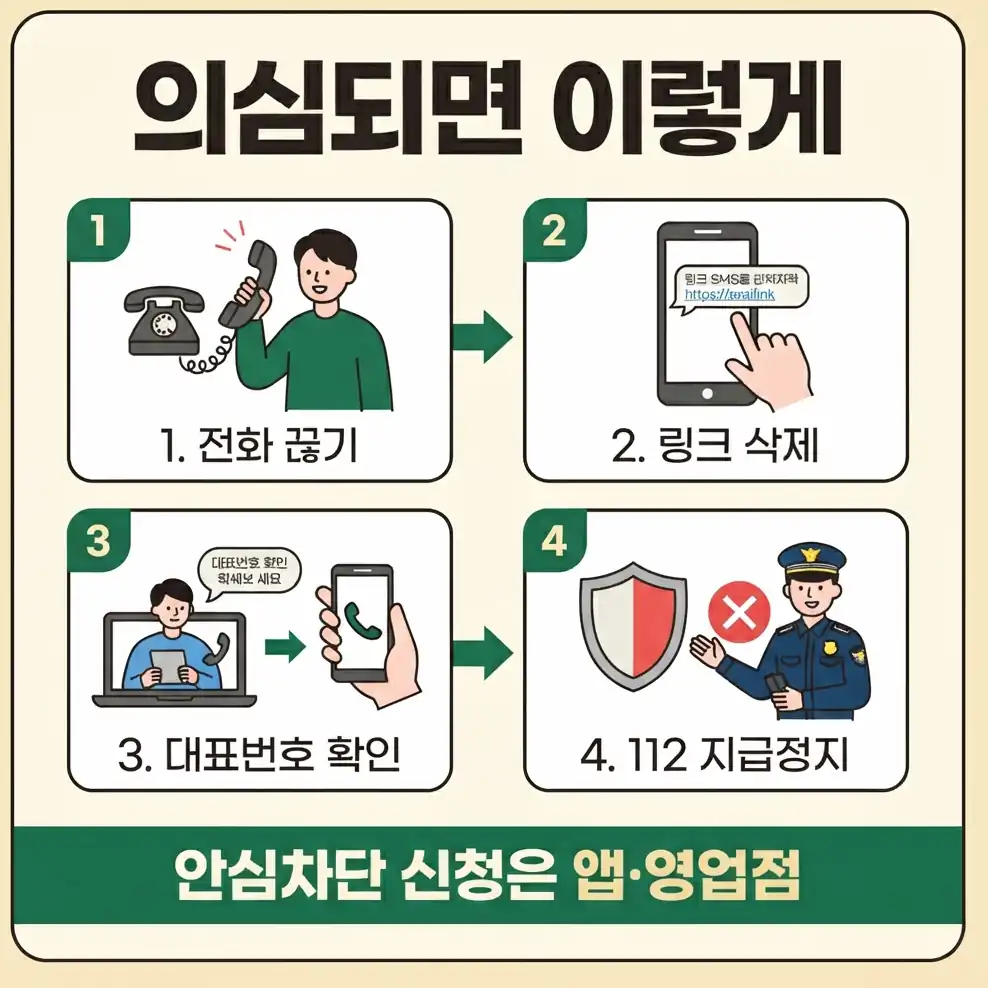
이런 요구가 하나라도 있으면 사기입니다. 불분명한 문자 속 URL은 누르지 말고 삭제하세요. 내 정보가 유출됐는지는 해당 금융회사의 공식 앱·홈페이지나 대표번호로 직접 확인하고, 주민등록번호·계좌 비밀번호·신분증 사본 같은 본인 인증 정보는 휴대폰에 저장하지 마세요.
공식 자료에 따르면 이번 사고에서 비밀번호와 OTP 정보는 유출되지 않았고, 성명·주소지 등이 유출된 것으로 안내됐습니다. 10월 6일 시점에는 보이스피싱으로 고객 자금이 빠져나간 사례가 확인되지 않았습니다. 사고를 낸 회사 이름은 금융위 자료에 없습니다.
지금 해 두면 좋은 두 가지
1. 금융거래 안심차단서비스
내가 하지 않은 대출이나 계좌 개설을 아예 막아 두는 서비스입니다. 세 종류가 있습니다.
| 종류 | 시행 | 막는 거래 |
|---|---|---|
| 여신거래 | 2024년 8월 23일 | 신용대출·카드론·신용카드 발급·할부금융·예적금담보대출 |
| 비대면 계좌개설 | 2025년 3월 12일 | 비대면 계좌 개설 |
| 오픈뱅킹 | 2025년 11월 14일 | 오픈뱅킹 거래 |
거래 중인 금융회사 영업점, '내계좌한눈에'(payinfo.or.kr), 은행 앱에서 신청합니다. 해제는 영업점을 방문해야 하고, 해제하면 바로 거래할 수 있으며 다시 가입도 됩니다. 2026년 8월 말 가입자는 중복 포함 약 700만 명입니다.
2. 개인정보노출자 사고예방시스템 등록
금융감독원 '파인'(fine.fss.or.kr)에서 본인 정보를 등록하면 금융회사에 실시간으로 공유되고, 이후 신규 계좌 개설과 신용카드 발급 등이 제한됩니다.
이미 속았거나 의심된다면
- 의심스러우면 경찰청 전기통신금융사기 통합대응단 1394에 상담합니다.
- 돈을 이체했다면 즉시 112나 거래 금융회사 콜센터에 지급정지를 요청합니다.
금융당국은 금융회사에 피해 고객 전담창구 운영, 유출 정보를 결합한 이상거래 모니터링 강화, 피해구제와 보상 절차 신속 진행을 지도했습니다. 세부 보상 절차는 공식 자료에 나와 있지 않습니다.
경찰청이 이동통신 3사 이용자 약 4,800만 명에게 10월 셋째 주부터 주의 문자를 순차 발송할 예정이라는 보도가 있었습니다. 실제 발송 일정은 공식 확인하지 못했으니, 문자가 오더라도 링크는 누르지 말고 금융회사 대표번호로 직접 확인하세요.
2026년 10월 19일 기준이며, 금융위원회 보도자료(2026년 10월 6일, 소비자경보 2026-26호)를 따랐습니다.
함께 읽으면 좋은 글
 예가람저축은행 해킹, 예금은 1억 원까지 보호되고 유출 정보는 성명·연락처 등입니다예가람저축은행 고객 정보 유출(약 4만 명 추정)과 예금자보호 기준의 관계, 유출 경위와 항목, 본인 해당 여부 확인 방법, 2차 피해 예방…
 카드 부정사용 보상 받는 신고 순서, 문자 속 번호로 전화하면 안 됩니다카드 부정사용은 신고일로부터 60일 전 결제까지 카드사가 원칙적으로 책임집니다. 다만 미서명·비밀번호 누설·가족 사용·신고 지연이면 보상이…
 선불충전금 환급 잔액 기준, 카카오페이는 1원·1년부터 알림이 옵니다네이버페이·카카오페이·토스의 장기 미사용 잔액 알림 기준과 앱별 환급 메뉴, 사칭 문자 주의점을 정리했습니다.
 가짜 체인 사기 주의, 출시 전 메인넷 지원 브릿지는 100% 사기라고 금감원이 경보했습니다금융감독원은 정식 출시되지 않은 메인넷을 지원한다는 브릿지·스마트 컨트랙트는 100% 사기라며, 가짜 체인 사기에 대한 소비자경보 제2026…